
Das Problem: Du wirst auch ohne Cookies verfolgt
Wer glaubt, Cookies löschen und Inkognito-Modus machten ihn anonym, ist der Tracking-Branche etwa ein Jahrzehnt hinterher.
Moderne Websites brauchen keine Cookies, um dich zu identifizieren. Sie nutzen eine Technik namens Browser-Fingerprinting -- sie sammeln Dutzende Datenpunkte aus deinem Browser und verbinden sie zu einer eindeutigen Kennung. Deine Bildschirmauflösung, installierte Schriftarten, das GPU-Modell, Eigenheiten der Audioverarbeitung, Zeitzone, Spracheinstellungen und sogar die Art, wie dein Browser unsichtbare Grafik auf einer verborgenen Fläche zeichnet — all das wird gesammelt, gehasht und gespeichert.
Heraus kommt ein Fingerprint, der für genau deinen Browser auf genau deiner Maschine einzigartig ist. Studien zeigen, dass Browser-Fingerprints bei über 90 % der Nutzer eindeutig sind. Und anders als Cookies lässt sich ein Fingerprint nicht löschen. Er ergibt sich aus deiner Hardware- und Softwarekonfiguration. Solange die gleich bleibt, bleibt auch der Fingerprint gleich.
Das ist das Problem, für dessen Lösung Antidetect-Browser gebaut wurden.
Was ein Antidetect-Browser tatsächlich tut
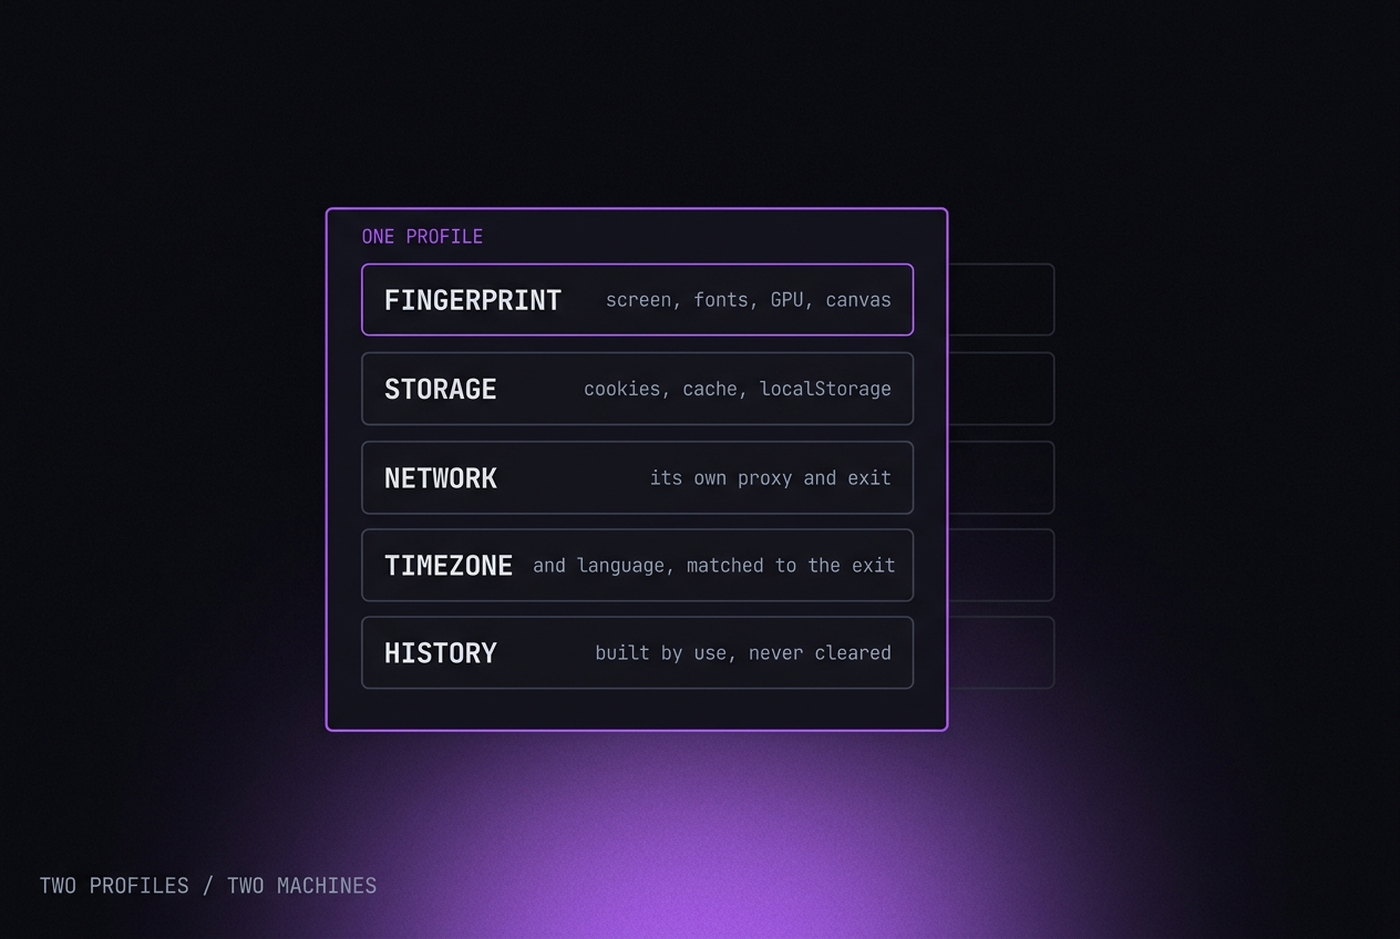
Ein Antidetect-Browser lässt dich mehrere isolierte Browser-Profile anlegen, jedes mit eigenem, einzigartigem Fingerprint. Nimmt eine Website den Fingerprint von Profil A, sieht sie eine Windows-11-Maschine in New York mit NVIDIA-GPU. Bei Profil B sieht sie einen macOS-Laptop in London mit Intel-GPU. Derselbe Computer, dieselbe Person — aber völlig verschiedene digitale Identitäten.
Jedes Profil hat sein eigenes:
- Browser-Fingerprint -- Canvas-Hash, WebGL-Renderer, Audio-Fingerprint, Bildschirmauflösung, Zeitzone, Sprache, User Agent und Dutzende weitere Parameter.
- Cookies und lokaler Speicher -- vollständig pro Profil isoliert, sodass Sitzungen nie zwischen Identitäten überlaufen.
- Proxy-Verbindung -- jedes Profil kann den Verkehr über eine andere IP-Adresse in einem anderen Land leiten.
- Browserverlauf und Cache -- getrennt je Profil. Nichts wird geteilt.
Das Schlüsselwort ist Isolation. Gewöhnliche Browser haben eine Identität. Antidetect-Browser haben so viele, wie du brauchst, und jede sieht aus wie eine völlig andere Person auf einem völlig anderen Gerät.
Wie es unter der Haube funktioniert
Es gibt zwei grundverschiedene Wege, einen Antidetect-Browser zu bauen, und der Unterschied wiegt schwerer, als die meisten annehmen.
Ansatz 1: Patchen (der übliche Weg)
Die meisten Antidetect-Browser nehmen einen Standard-Build von Chromium oder Firefox und schleusen JavaScript-Overrides ein, um Fingerprint-Werte zu fälschen. Ruft eine Website navigator.hardwareConcurrency auf, fängt das Skript den Aufruf ab und liefert einen erfundenen Wert. Versucht eine Website, einen Canvas-Fingerprint zu erzeugen, fügt das Skript der Ausgabe Rauschen hinzu.
Das funktioniert — bis es das nicht mehr tut. Das Problem: Overrides auf JavaScript-Ebene sind erkennbar. Fortgeschrittene Fingerprinting-Systeme prüfen auf Widersprüche zwischen dem, was JavaScript meldet, und dem, was die darunterliegende Engine tatsächlich tut. Sagt dein navigator 4 CPU-Kerne, deuten bestimmte Leistungsmessungen aber auf 8, wird der Fingerprint als gefälscht markiert. Sagt dein WebGL-Renderer-String „Intel“, während das tatsächliche Renderverhalten zu NVIDIA passt, ist das ein Alarmsignal.
Ansatz 2: Änderung auf Engine-Ebene (der harte Weg)
Der robustere Weg ist, den Chromium-Quellcode selbst zu ändern — also wie der Browser Fingerprint-Werte auf C++-Ebene erzeugt, bevor irgendein JavaScript sie sehen kann. Ruft eine Website canvas.toDataURL() auf, erzeugt die Browser-Engine selbst die veränderte Ausgabe. Es gibt keinen JavaScript-Override zu erkennen, weil die Änderung in der Engine passiert.
Das ist deutlich schwerer zu bauen und zu pflegen. Es braucht ein Team, das die Chromium-Codebasis tief genug versteht, um Render-Pipelines, Audioverarbeitung und Dutzende weiterer Subsysteme zu ändern, ohne etwas kaputt zu machen. Und bei jeder neuen Chromium-Version von Google müssen all diese Änderungen sorgfältig zusammengeführt werden.
P8 geht den Weg über die Engine. Die eigene Chromium-Engine verändert die Fingerprint-Erzeugung auf Quellcode-Ebene — nicht über JavaScript-Patches, die Erkennungssysteme aufspüren können.
Antidetect-Browser vs. VPN vs. Inkognito-Modus
Diese drei Werkzeuge werden oft verwechselt, lösen aber völlig verschiedene Probleme:
| Merkmal | Inkognito | VPN | Antidetect-Browser |
|---|---|---|---|
| Verbirgt deine IP-Adresse | Nein | Ja | Ja (mit Proxy) |
| Isoliert Cookies zwischen Sitzungen | Teilweise | Nein | Ja |
| Ändert den Browser-Fingerprint | Nein | Nein | Ja |
| Mehrere Identitäten gleichzeitig | Nein | Nein | Ja |
| Schlägt Browser-Fingerprinting | Nein | Nein | Ja |
| Behält Sitzungen über Neustarts hinweg | Nein | n. v. | Ja |
Der Inkognito-Modus startet eine saubere Sitzung ohne Cookies und Verlauf, dein Fingerprint ist aber exakt derselbe wie beim normalen Surfen. Websites können dich weiterhin erkennen. Und sobald du das Fenster schließt, ist alles weg — eine Sitzung fortzusetzen ist nicht möglich.
VPNs verbergen deine IP-Adresse, ändern aber den Browser-Fingerprint überhaupt nicht. Loggst du dich mit VPN aus demselben Browser in zwei Konten ein, kann die Website sie weiterhin über den Fingerprint verknüpfen. Und weil sich viele Leute dieselben VPN-IP-Adressen teilen, markieren manche Plattformen VPN-Verkehr sogar als verdächtig.
Antidetect-Browser sind das einzige Werkzeug, das die Fingerprint-Schicht adressiert. Sie verbergen nicht nur deine IP — sie lassen jedes Browser-Profil wie eine völlig andere Person an einem völlig anderen Computer aussehen.
Wer Antidetect-Browser nutzt (und warum)
Antidetect-Browser haben ein Imageproblem. Sie werden oft mit Betrug in Verbindung gebracht, und manche Anbieter kokettieren damit. Tatsächlich haben die meisten Nutzer jedoch vollkommen legitime Gründe für mehrere isolierte Browser-Identitäten.
Media Buyer und Werbetreibende
Kampagnen über mehrere Werbekonten zu fahren ist im Performance-Marketing Standard. Plattformen wie Meta, Google und TikTok begrenzen, wie viel ein einzelnes Konto ausgeben darf, und eine einzige Kontosperre kann Monate optimierter Kampagnen auslöschen. Media Buyer nutzen Antidetect-Browser, um mehrere Werbekonten zu führen, jedes mit eigenem Fingerprint und Proxy, damit ein Problem bei einem Konto nicht auf die übrigen überspringt.
E-Commerce-Händler
Händler auf Marktplätzen wie Amazon, eBay und ähnlichen betreiben oft mehrere Shops. Manche Plattformen schränken das ein; Händler nutzen Antidetect-Browser, um jeden Shop isoliert zu halten. Es ist zugleich eine Rückfallstrategie — wird ein Shop wegen eines Richtlinienstreits gesperrt, laufen die anderen weiter.
Social-Media-Manager
Agenturen, die Social-Accounts mehrerer Kunden betreuen, brauchen Isolation zwischen diesen Konten. Sich mit demselben Browser-Fingerprint in 20 verschiedene Instagram-Konten einzuloggen ist der schnellste Weg, alle markiert zu bekommen. Antidetect-Browser geben jedem Kundenkonto seine eigene isolierte Umgebung.
Web-Scraping und OSINT
Scraping im großen Stil verlangt, nicht nur IP-Adressen zu rotieren, sondern auch Browser-Fingerprints. Ausgefeilte Anti-Bot-Systeme wie Cloudflare, DataDome und PerimeterX fingerprinten den Browser selbst, nicht nur die IP. Ein Antidetect-Browser mit realistischem Fingerprint und Residential-Proxy ist weit schwerer zu blockieren als ein Headless-Skript.
Datenschutzbewusste Einzelpersonen
Manche wollen schlicht nicht, dass ihre Surfaktivität über Websites hinweg verknüpft wird. Sie nutzen getrennte Browser-Profile, um ihr digitales Leben zu unterteilen — eines für die Arbeit, eines fürs Private, eines für Finanzen —, wobei jedes Profil einen eigenen Fingerprint hat, damit Datenhändler kein einheitliches Profil bauen können.
Worauf man bei der Auswahl achten sollte
Der Markt ist voll. Worauf es wirklich ankommt:
Fingerprinting auf Engine-Ebene statt JavaScript-Patches. Wie oben beschrieben, sind Änderungen auf Engine-Ebene schwerer zu erkennen. Frag den Anbieter, wie sein Fingerprinting funktioniert. Kann er es nicht klar erklären oder spricht von „JavaScript-Injection“ oder „Browser-Erweiterungen“, ist es ein Patch-Ansatz.
Konsistenz des Fingerprints. Ein guter Antidetect-Browser randomisiert nicht bloß Werte — er erzeugt stimmige, realistische Fingerprint-Konfigurationen. Ein Profil, das Windows 10 behauptet, sollte Windows-typische Schriftarten, DirectX-kompatible WebGL-Strings und Pfadtrenner im Windows-Stil haben. Widersprüche zwischen Fingerprint-Parametern sind Grund Nummer eins dafür, dass Profile markiert werden.
Proxy-Anbindung. Proxys sind unverzichtbar. Ein anderer Fingerprint bei gleicher IP-Adresse bleibt verdächtig. Die besten Antidetect-Browser bringen Proxy-Verwaltung mit — idealerweise einen integrierten Proxy-Marktplatz, damit du dich nicht mit externen Anbietern herumschlagen musst.
Persistenz der Profile. Deine Profile müssen Neustarts überleben. Cookies, lokaler Speicher, IndexedDB, Service Worker — alles muss exakt so gespeichert und wiederhergestellt werden, wie es war. Scheitert die Sitzungsprüfung einer Website, weil dein Cache geleert wurde, wirst du markiert.
Update-Frequenz. Chromium veröffentlicht etwa alle 4 Wochen eine neue stabile Version. Dein Antidetect-Browser muss mithalten. Eine drei Monate alte Browserversion ist selbst ein Fingerprint-Signal — kaum ein echter Nutzer surft mit veralteten Browsern.
Team-Funktionen. Arbeitest du im Team, brauchst du sicheres Teilen von Profilen. Ein verschlüsseltes Profil zu exportieren — mit Fingerprint, Cookies und Proxy-Konfiguration — und es auf dem Rechner einer Kollegin zu importieren, ohne die Sitzung zu zerstören, ist für Agenturen und Teams entscheidend.
Häufige Fehler, die zur Erkennung führen
Selbst mit einem guten Antidetect-Browser machen Nutzer Fehler, die ihr Setup untergraben:
- Rechenzentrums-Proxys nutzen. Rechenzentrums-IPs werden von den meisten Plattformen sofort markiert. Nimm Residential- oder ISP-Proxys für jeden Account, der nach einem echten Nutzer aussehen soll.
- Fingerprint und Proxy passen nicht zusammen. Sagt dein Profil-Fingerprint Deutschland, während die Proxy-IP in Brasilien liegt, ist das ein sofortiges Alarmsignal. Stimme den Proxy-Standort immer auf Zeitzone und Spracheinstellungen des Fingerprints ab.
- Cookies über Profile hinweg teilen. Dieselben Cookies in mehrere Profile zu importieren verknüpft diese Profile. Jedes Profil braucht seine eigene Sitzung.
- Sich aus demselben Profil in mehrere Accounts einloggen. Ein Profil = ein Account. Immer. Sich auch nur kurz in einen zweiten Account einzuloggen erzeugt in der Datenbank der Plattform eine Verbindung zwischen diesen Accounts.
- Warmup überspringen. Ein brandneues Profil ohne Browserverlauf, das sich sofort auf einer Plattform anmeldet, wirkt verdächtig. Wärme Profile auf, indem du eine Weile normal surfst, bevor du sie für etwas Wichtiges nutzt.
- DNS-Leaks ignorieren. Gehen die DNS-Anfragen deines Browsers über deinen echten Anbieter statt über den Proxy, ist dein echter Standort sichtbar. Sorge dafür, dass auch DNS-Verkehr durch den Proxy läuft.
Das Fazit
Ein Antidetect-Browser ist das einzige Werkzeug, das das gesamte Spektrum browserbasierten Trackings abdeckt: Cookies, Fingerprinting, IP-Adresse und Verhaltenssignale. VPNs decken die IP ab. Inkognito deckt (vorübergehend) die Cookies ab. Keines von beidem berührt den Fingerprint — und 2026 ist der Fingerprint das Entscheidende.
Wenn du mehrere Online-Identitäten führen musst — für Werbung, E-Commerce, Social-Media-Betreuung, Scraping oder die eigene Privatsphäre —, ist ein Antidetect-Browser kein Extra. Er ist die Grundlage.
Die Frage ist nicht, ob du einen brauchst. Die Frage ist, welcher gut genug gebaut ist, um wirklich zu funktionieren.