
El problema: te rastrean sin cookies
Si crees que borrar las cookies y usar el modo incógnito te vuelve anónimo, vas como una década por detrás de la industria del rastreo.
Las webs modernas no necesitan cookies para identificarte. Usan una técnica llamada fingerprinting del navegador -- recogen decenas de datos de tu navegador y los combinan en un identificador único. Tu resolución de pantalla, las fuentes instaladas, el modelo de GPU, las características del procesamiento de audio, la zona horaria, la configuración de idioma e incluso la forma en que tu navegador dibuja gráficos invisibles en un lienzo oculto: todo se recoge, se hashea y se guarda.
El resultado es un fingerprint único para tu navegador concreto en tu máquina concreta. Hay estudios que muestran que los fingerprints de navegador son únicos para más del 90 % de los usuarios. Y, a diferencia de las cookies, un fingerprint no se puede borrar. Se deriva de tu configuración de hardware y software. Mientras eso siga igual, el fingerprint sigue igual.
Este es el problema para el que se construyeron los navegadores antidetect.
Qué hace realmente un navegador antidetect
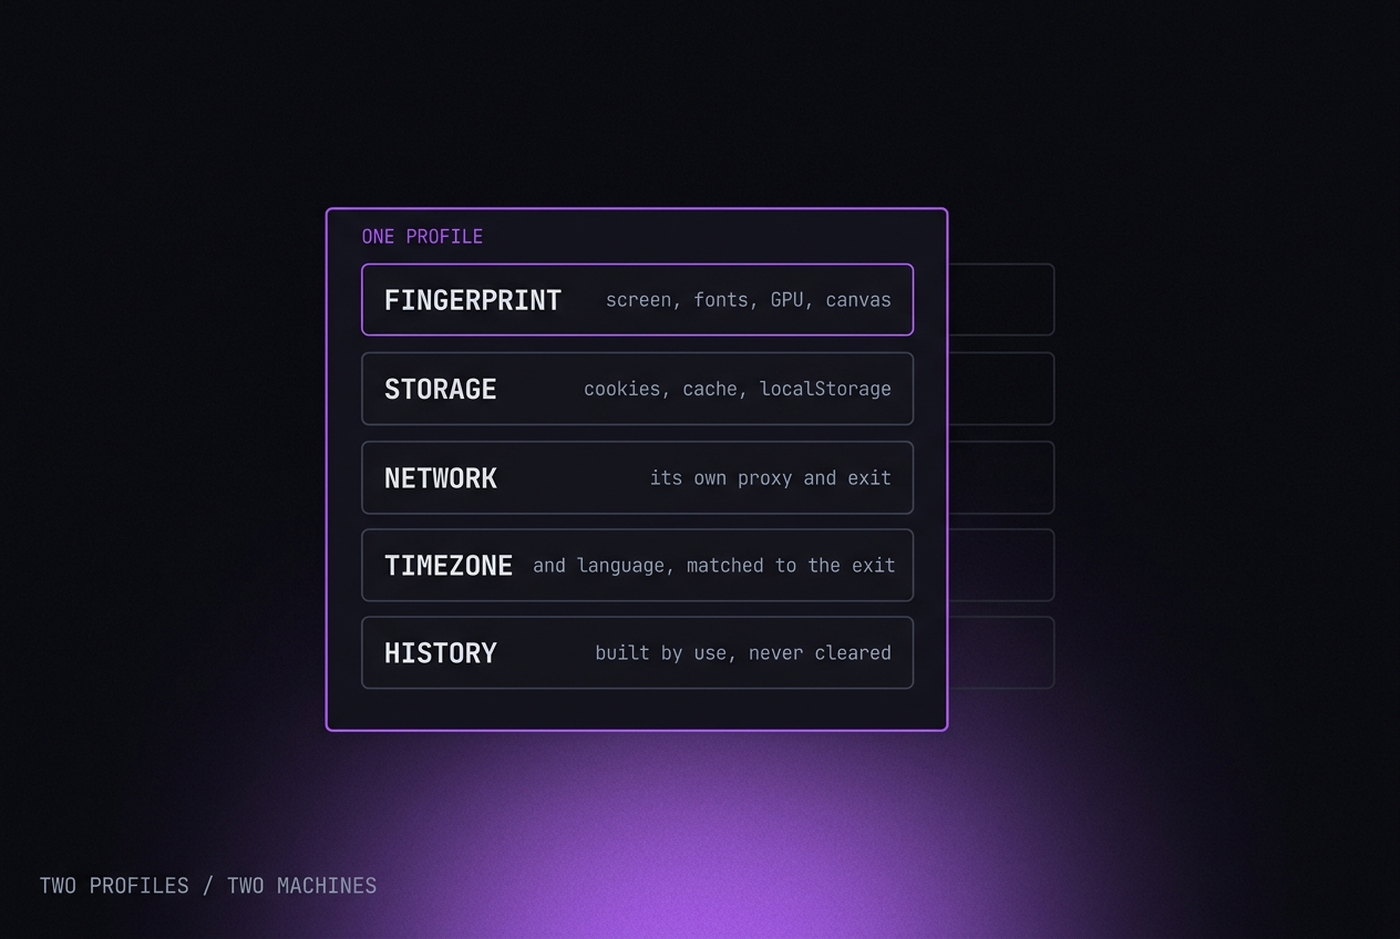
Un navegador antidetect te permite crear varios perfiles de navegador aislados, cada uno con su propio fingerprint único. Cuando una web toma la huella del Perfil A, ve una máquina con Windows 11 en Nueva York y GPU NVIDIA. Cuando toma la del Perfil B, ve un portátil con macOS en Londres y GPU Intel. El mismo ordenador, el mismo usuario — pero identidades digitales completamente distintas.
Cada perfil tiene su propio:
- Fingerprint del navegador -- hash del canvas, renderizador WebGL, fingerprint de audio, resolución de pantalla, zona horaria, idioma, user agent y decenas de parámetros más.
- Cookies y almacenamiento local -- completamente aislados por perfil, de modo que las sesiones nunca se filtran entre identidades.
- Conexión de proxy -- cada perfil puede enrutar el tráfico por una dirección IP distinta en otro país.
- Historial y caché del navegador -- separados por perfil. No se comparte nada.
La palabra clave es aislamiento. Los navegadores normales tienen una identidad. Los antidetect tienen tantas como necesites, y cada una parece una persona completamente distinta en un dispositivo completamente distinto.
Cómo funciona por dentro
Hay dos enfoques radicalmente distintos para construir un navegador antidetect, y la diferencia importa más de lo que casi nadie imagina.
Enfoque 1: parchear (la vía común)
Casi todos los navegadores antidetect toman una build estándar de Chromium o Firefox e inyectan overrides de JavaScript para falsear los valores del fingerprint. Cuando una web llama a navigator.hardwareConcurrency, el script intercepta la llamada y devuelve un valor falso. Cuando una web intenta generar un fingerprint de canvas, el script añade ruido a la salida.
Funciona — hasta que deja de funcionar. El problema es que los overrides a nivel de JavaScript son detectables. Los sistemas de fingerprinting avanzados buscan incoherencias entre lo que informa JavaScript y lo que hace de verdad el motor de debajo. Si tu navigator dice que tienes 4 núcleos de CPU pero ciertas mediciones de rendimiento sugieren 8, el fingerprint se marca como falseado. Si tu cadena de renderizador WebGL dice «Intel» pero el comportamiento real de renderizado encaja con NVIDIA, eso es una señal de alarma.
Enfoque 2: modificación a nivel de motor (la vía difícil)
El enfoque más sólido es modificar el propio código fuente de Chromium — cambiar cómo genera el navegador los valores del fingerprint a nivel de C++, antes de que ningún JavaScript pueda observarlos. Cuando una web llama a canvas.toDataURL(), es el propio motor el que produce la salida modificada. No hay override de JavaScript que detectar porque la modificación ocurre dentro del motor.
Esto es bastante más difícil de construir y mantener. Requiere un equipo que conozca el código de Chromium lo bastante a fondo como para tocar cadenas de renderizado, procesamiento de audio y decenas de subsistemas más sin romper nada. Y cada vez que Google publica una nueva versión de Chromium, todos esos cambios hay que fusionarlos con cuidado.
P8 sigue el enfoque a nivel de motor. Su motor Chromium propio modifica la generación del fingerprint a nivel de código fuente — no mediante parches de JavaScript que los sistemas de detección saben detectar.
Navegador antidetect vs. VPN vs. modo incógnito
Estas tres herramientas se confunden a menudo, pero resuelven problemas completamente distintos:
| Característica | Incógnito | VPN | Navegador antidetect |
|---|---|---|---|
| Oculta tu dirección IP | No | Sí | Sí (con proxy) |
| Aísla las cookies entre sesiones | En parte | No | Sí |
| Cambia el fingerprint del navegador | No | No | Sí |
| Varias identidades simultáneas | No | No | Sí |
| Vence al fingerprinting del navegador | No | No | Sí |
| Conserva las sesiones entre reinicios | No | N/D | Sí |
El modo incógnito arranca una sesión limpia sin cookies ni historial, pero tu fingerprint es exactamente el mismo que en la navegación normal. Las webs pueden seguir identificándote. Y en cuanto cierras la ventana desaparece todo: no hay forma de retomar una sesión.
Las VPN ocultan tu dirección IP, pero no cambian nada del fingerprint del navegador. Si entras en dos cuentas distintas desde el mismo navegador con una VPN, la web puede relacionarlas igualmente por el fingerprint. Y como mucha gente comparte las mismas IP de VPN, algunas plataformas marcan el tráfico de VPN como sospechoso.
Los navegadores antidetect son la única herramienta que ataca la capa del fingerprint. No solo ocultan tu IP: hacen que cada perfil parezca una persona completamente distinta usando un ordenador completamente distinto.
Quién usa navegadores antidetect (y por qué)
Los navegadores antidetect tienen un problema de reputación. Se asocian con el fraude, y algunos proveedores se apoyan en esa imagen. Pero la realidad es que la mayoría de usuarios tiene motivos del todo legítimos para necesitar varias identidades de navegador aisladas.
Media buyers y anunciantes
Llevar campañas en varias cuentas publicitarias es práctica habitual en el marketing de resultados. Plataformas como Meta, Google y TikTok limitan cuánto puede gastar una cuenta, y un solo bloqueo puede borrar meses de campañas optimizadas. Los media buyers usan navegadores antidetect para llevar varias cuentas publicitarias, cada una con su fingerprint y su proxy, de modo que un problema en una no arrastre al resto.
Vendedores de comercio electrónico
Los vendedores en marketplaces como Amazon, eBay y similares a menudo operan varias tiendas. Algunas plataformas lo restringen; los vendedores usan navegadores antidetect para mantener cada tienda aislada. También es una estrategia de respaldo: si una tienda queda suspendida por una disputa de políticas, las demás siguen funcionando.
Community managers
Las agencias que llevan cuentas sociales de varios clientes necesitan aislamiento entre esas cuentas. Entrar en 20 cuentas distintas de Instagram con el mismo fingerprint de navegador es la vía rápida para que las marquen todas. Los navegadores antidetect dan a cada cuenta de cliente su propio entorno aislado.
Scraping web y OSINT
El scraping a gran escala exige rotar no solo direcciones IP sino también fingerprints de navegador. Los sistemas antibots sofisticados como Cloudflare, DataDome y PerimeterX toman la huella del navegador en sí, no solo de la IP. Un navegador antidetect con un fingerprint verosímil y un proxy residencial es mucho más difícil de bloquear que un script headless.
Personas preocupadas por la privacidad
Hay quien simplemente no quiere que su actividad de navegación quede relacionada entre webs. Usan perfiles de navegador separados para compartimentar su vida digital — uno para el trabajo, otro para lo personal, otro para las finanzas — con un fingerprint distinto en cada perfil, de modo que los intermediarios de datos no puedan construir un perfil unificado.
En qué fijarse al elegir uno
El mercado está lleno. Esto es lo que de verdad importa:
Fingerprinting a nivel de motor frente a parches en JavaScript. Como se ha visto, las modificaciones a nivel de motor son más difíciles de detectar. Pregúntale al proveedor cómo funciona su fingerprinting. Si no sabe explicarlo con claridad, o si habla de «inyección de JavaScript» o «extensiones del navegador», es un enfoque de parcheo.
Coherencia del fingerprint. Un buen navegador antidetect no se limita a aleatorizar valores: genera configuraciones de fingerprint coherentes y verosímiles. Un perfil que dice ser Windows 10 debería tener fuentes propias de Windows, cadenas WebGL compatibles con DirectX y separadores de ruta al estilo Windows. Las incoherencias entre parámetros del fingerprint son la causa número uno de que se marque un perfil.
Integración de proxies. Los proxies son imprescindibles. Un fingerprint distinto con la misma IP sigue siendo sospechoso. Los mejores navegadores antidetect traen gestión de proxies integrada — e idealmente un mercado de proxies incorporado, para no tener que lidiar con proveedores externos.
Persistencia de los perfiles. Tus perfiles tienen que sobrevivir a los reinicios. Cookies, almacenamiento local, IndexedDB, service workers: todo debe guardarse y restaurarse tal cual estaba. Si la comprobación de sesión de una web falla porque se te borró la caché, te van a marcar.
Frecuencia de actualización. Chromium publica una versión estable nueva cada unas 4 semanas. Tu navegador antidetect tiene que seguir el ritmo. Usar una versión de navegador de hace 3 meses es en sí una señal de fingerprint: muy pocos usuarios reales llevan navegadores desactualizados.
Funciones de equipo. Si trabajas en equipo, necesitas compartir perfiles de forma segura. Poder exportar un perfil cifrado — con su fingerprint, sus cookies y su configuración de proxy — e importarlo en la máquina de un compañero sin romper la sesión es clave para agencias y equipos.
Errores comunes que hacen que te detecten
Incluso con un buen navegador antidetect, la gente comete errores que echan por tierra su montaje:
- Usar proxies de centro de datos. Las IPs de centro de datos las marcan al instante casi todas las plataformas. Usa proxies residenciales o de ISP para cualquier cuenta que deba parecer un usuario real.
- Desajuste entre fingerprint y proxy. Si el fingerprint de tu perfil dice que estás en Alemania pero la IP del proxy está en Brasil, es una señal de alarma inmediata. Haz coincidir siempre la ubicación del proxy con la zona horaria y el idioma del fingerprint.
- Compartir cookies entre perfiles. Importar las mismas cookies en varios perfiles los relaciona entre sí. Cada perfil debe tener su propia sesión.
- Entrar en varias cuentas desde el mismo perfil. Un perfil = una cuenta. Siempre. Entrar en una segunda cuenta, aunque sea un momento, crea un vínculo entre esas cuentas en la base de datos de la plataforma.
- Saltarse el calentamiento. Un perfil recién creado, sin historial de navegación, que entra de inmediato en una plataforma resulta sospechoso. Calienta los perfiles navegando con normalidad un tiempo antes de usarlos para algo importante.
- Ignorar las fugas de DNS. Si las peticiones DNS de tu navegador salen por tu ISP real en lugar del proxy, tu ubicación real queda expuesta. Asegúrate de que el tráfico DNS también pase por el proxy.
La conclusión
Un navegador antidetect es la única herramienta que aborda todo el espectro del rastreo basado en el navegador: cookies, fingerprinting, dirección IP y señales de comportamiento. Las VPN cubren la IP. El incógnito cubre las cookies (temporalmente). Ninguno toca el fingerprint — y en 2026 el fingerprint es lo que más pesa.
Si necesitas llevar varias identidades en línea — por publicidad, comercio electrónico, gestión de redes, scraping o privacidad personal —, un navegador antidetect no es opcional. Es la base.
La pregunta no es si lo necesitas. Es cuál está lo bastante bien construido como para funcionar de verdad.