
Eine Zahl entscheidet das meiste
Jede IP-Adresse im Internet gehört zu einem autonomen System, gekennzeichnet durch eine ASN. Die ASN sagt, wer den Block betreibt. AS16509 ist Amazon. AS14061 ist DigitalOcean. AS7922 ist Comcast. AS22394 ist Verizon Wireless.
Anbieter von Betrugsabwehr pflegen laufend aktualisierte Klassifikationen jeder genutzten ASN und markieren sie als Rechenzentrum, Geschäfts-ISP, Privatkunden-ISP, Mobilfunkanbieter, VPN oder Hosting. Diese Einstufung greift, bevor deine Anfrage überhaupt eine Anwendung erreicht, und sie wiegt schwerer als fast jedes Signal auf Browserseite.
Das heißt: Der Unterschied zwischen Proxy-Typen ist eigentlich keine Frage der Technik. Alle vier transportieren deine Pakete gleich. Der Unterschied liegt darin, was die ASN über die Adresse sagt — und zweitrangig darin, wie viele andere sie zuletzt benutzt haben.
Die vier Typen
Datacenter
Adressen von Hosting-Anbietern — AWS, OVH, Hetzner, DigitalOcean. Schnell, billig, reichlich vorhanden und sofort erkennbar. Die ASN sagt „Server“, und kein normaler Privatnutzer surft von einer AWS-Adresse durch Instagram.
Sinnvoll für: unauthentifiziertes Scraping von Seiten, denen es egal ist, API-Aufrufe, interne Tests, Lasterzeugung — alles, wo du nicht vorgibst, ein Haushalt zu sein. Für Account-Arbeit jeder Art eine schlechte Wahl.
ISP (statisch residential)
Der Hybrid und der am häufigsten missverstandene der vier. Der IP-Block ist auf einen Privatkunden-ISP registriert, ASN-Abfragen liefern also Comcast oder Cox — die Adresse liegt aber auf einem Server im Rechenzentrum. Du bekommst Residential-Reputation mit Rechenzentrums-Tempo und, entscheidend, eine statische Adresse, die dir bleibt.
Am besten für: langlebige, eingeloggte Accounts. Die Beständigkeit ist der Punkt. Ein Account, der sich sechs Monate lang von derselben Adresse anmeldet, sieht aus wie ein Mensch mit einem Heimanschluss.
Ehrliche Einschränkung: Weil solche Blöcke in großen Mengen an Proxy-Anbieter vermietet werden, sind manche bekannt und entsprechend bewertet. Die Qualität schwankt zwischen Anbietern enorm, weit mehr als bei den anderen Typen.
Residential
Verkehr über echte Endgeräte — Heimrouter, Laptops, Telefone — von Leuten, die dem Peer-Netz eines Anbieters beigetreten sind, meist über ein SDK in einer kostenlosen App. Die IP ist tatsächlich eine Haushaltsadresse in einer echten Privatkunden-ASN.
Am besten für: Aufgaben, die geografische Breite brauchen, oder Ziele, die aggressiv ganze ISP-Bereiche sperren. Die Nachteile sind real: höhere und schwankende Latenz, der Durchsatz hängt am Uplink eines Fremden, und die Adresse kann verschwinden, wenn dieser Mensch seinen Laptop zuklappt.
Mobile
Mobilfunk-IPs aus echten 4G/5G-Verbindungen. Die stärkste Reputation der vier, aus einem strukturellen Grund: Mobilfunkanbieter setzen über CGNAT Tausende Teilnehmer hinter eine Adresse. Eine Mobilfunk-IP zu sperren heißt, ein ganzes Viertel zu sperren — Plattformen scheuen davor stark zurück, und geteilte Nutzung gilt als erwartbar statt verdächtig.
Am besten für: die schwersten Ziele. Die Kosten sind die höchsten der vier, und die Adresse rotiert, wenn der Anbieter es will, nicht wenn du es willst.
Im direkten Vergleich
| Type | ASN liest sich als | Adresse | Typische Latenz | Relative Kosten |
|---|---|---|---|---|
| Datacenter | Hosting | Statisch | 10–40 ms | Am niedrigsten |
| ISP | Privatkunden-ISP | Statisch | 20–60 ms | Niedrig–mittel |
| Residential | Privatkunden-ISP | Rotierend oder sticky | 80–400 ms | Mittel–hoch |
| Mobile | Mobilfunkanbieter | Vom Anbieter gesteuert | 60–300 ms | Am höchsten |
Die Latenzangaben sind Richtwerte, keine Zusagen — sie hängen weit stärker von der Entfernung zwischen dir, dem Ausgang und dem Ziel ab als von der Kategorie.
Rotation ist meist die falsche Voreinstellung
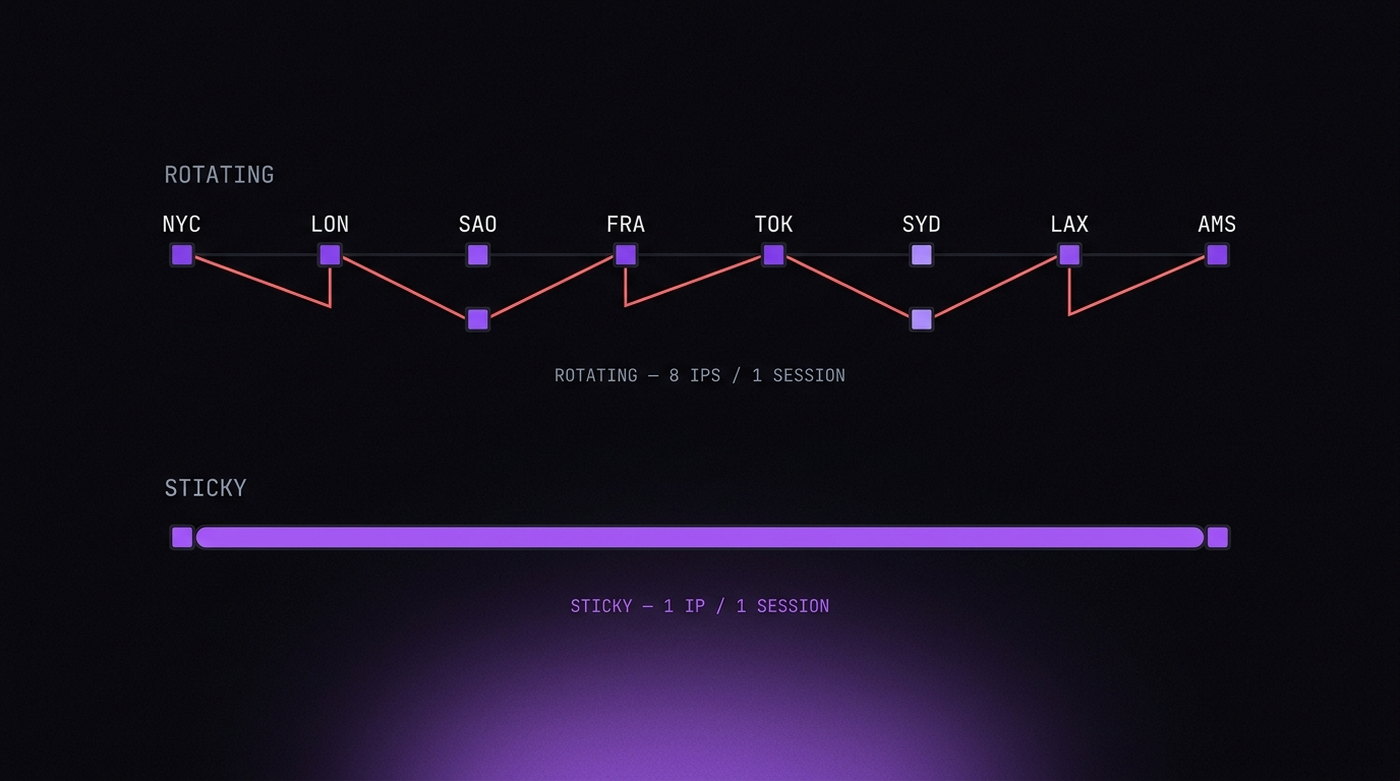
Anbieter verkaufen Rotation als Funktion, und fürs Scraping ist sie das auch: eine neue Adresse pro Anfrage verteilt Last und umgeht Ratenbegrenzungen.
Für Account-Arbeit ist sie ungefähr das Schlimmste, was du tun kannst. Überleg, wie ein Account aussieht, dessen IP sich alle paar Minuten ändert. Wer sich aus Ohio anmeldet, eine Seite aus Texas lädt und aus Oregon postet, ist nicht binnen zehn Minuten gereist — er hat eine Impossible-Travel-Regel ausgelöst. Sitzungscookies, die an eine Adresse ausgegeben und von einer anderen vorgelegt werden, sind ein Lehrbuchmuster für Hijacking, und Plattformen behandeln sie entsprechend.
Ein echter Account sieht langweilig aus: dieselbe Adresse über Wochen, gelegentlich wechselnd, wenn der ISP die Lease erneuert oder die Person ins Café geht. Genau das sollen Sticky Sessions nachbilden — die meisten Residential-Anbieter lassen dich einen Ausgang 10, 30 oder 60 Minuten halten, manche tagelang.
Die Faustregel, die man verinnerlichen sollte: eine Identität, eine Adresse, so lange du sie halten kannst. Rotiere über Identitäten hinweg, nicht innerhalb einer.
Der Proxy muss zum Browser passen
Eine saubere Adresse hilft nicht, wenn der Browser dahinter eine andere Geschichte erzählt. Drei Paarungen sind jedes Mal zu prüfen, dieselben wie im Konsistenz-Artikel:
- Zeitzone. Ein deutscher Ausgang mit
America/New_Yorkist eine Abweichung, deren Erkennung nichts kostet. - Sprache. Eine japanische Residential-IP, die
Accept-Language: pt-BRsendet, ist möglich, aber ungewöhnlich — und Ungewöhnliches wird zur Prüfung herausgezogen. - WebRTC. Das Leck, das dir nichts sagt. STUN-Anfragen können per UDP hinausgehen und den Proxy komplett umgehen, wodurch die Seite deine echte Adresse bekommt, während jedes andere Signal etwas anderes behauptet. Teste es ausdrücklich — Details im WebRTC-Artikel.
Dazu kommt eine Überlegung auf Netzwerkebene, die die meisten Anleitungen auslassen: Ein Proxy, der TLS terminiert, schreibt deinen Handshake neu, und die Seite sieht den Fingerprint des Proxys statt den von Chrome. SOCKS5- und HTTP-CONNECT-Tunnel tun das nicht; MITM-Proxys schon. Warum das zählt, steht unter TLS- und HTTP/2-Fingerprinting.
Eine Adresse prüfen, bevor du ihr traust
Fünf Minuten Prüfen schlagen einen gesperrten Account. Der Reihe nach:
- ASN und Typ.
ipinfo.io/<ip>/jsonliefert ASN, Organisation und ein Typfeld. Steht dort Hosting und dir wurde Residential verkauft, hör an dieser Stelle auf. - Reputation. Scamalytics, IPQualityScore und Ähnliche liefern einen Betrugsscore. Hohe Werte heißen, dass die Adresse zuletzt missbraucht wurde, egal welcher Kategorie sie angehört.
- Blacklists. Prüfe DNSBLs, sobald beim Account überhaupt E-Mail im Spiel ist.
- Übereinstimmung der Geolokalisierung. Verschiedene Datenbanken widersprechen sich; MaxMind, IP2Location und ipinfo sollten sich zumindest beim Land einig sein. Plattformen nutzen mehrere.
- Das tatsächliche Ziel. Nichts ersetzt es, die Seite zu laden, um die es dir geht, und zu sehen, ob eine Challenge kommt.
Ein letzter Rat, der mehr Accounts rettet als alles Obige: teste zuerst mit einer Wegwerf-Identität. Anbieter rotieren ihre Pools, und ein Subnetz, das letzten Monat sauber war, muss es heute nicht mehr sein. Verheize ein Profil, dessen Verlust dich nicht schmerzt, bevor du ein wertvolles hinter eine neue Adresse stellst.