
Un solo numero decide quasi tutto
Ogni indirizzo IP su internet appartiene a un sistema autonomo, identificato da un ASN. L'ASN dice chi gestisce quel blocco. AS16509 è Amazon. AS14061 è DigitalOcean. AS7922 è Comcast. AS22394 è Verizon Wireless.
I fornitori antifrode mantengono classificazioni di ogni ASN in uso, aggiornate di continuo, etichettando ciascuno come datacenter, ISP aziendale, ISP consumer, operatore mobile, VPN o hosting. Quella classificazione viene applicata prima che la tua richiesta arrivi a un'applicazione, e pesa più di quasi ogni segnale lato browser.
Il che significa che la differenza fra tipi di proxy non riguarda davvero la tecnologia. Tutti e quattro spostano i tuoi pacchetti allo stesso modo. La differenza è cosa dice l'ASN di quell'indirizzo e, in secondo luogo, quante altre persone l'hanno usato di recente.
I quattro tipi
Datacenter
Indirizzi di provider di hosting — AWS, OVH, Hetzner, DigitalOcean. Veloci, economici, abbondanti e riconoscibili all'istante. L'ASN dice "server", e nessun normale consumatore naviga su Instagram da un indirizzo AWS.
Legittimamente utili per: scraping non autenticato di siti a cui non importa, chiamate API, test interni, generazione di carico, tutto ciò in cui non stai fingendo di essere una famiglia. Una pessima scelta per qualsiasi lavoro su account.
ISP (residenziali statici)
L'ibrido, e il più frainteso dei quattro. Il blocco IP è registrato a un ISP consumer, quindi le ricerche ASN restituiscono Comcast o Cox — ma l'indirizzo è ospitato su un server in un data center. Ottieni reputazione residenziale con velocità da datacenter e, cosa cruciale, un indirizzo statico che ti tieni.
Ideali per: account con login a lunga vita. La permanenza è il punto. Un account che fa login dallo stesso indirizzo per sei mesi sembra una persona con una connessione di casa.
Avvertenza onesta: dato che questi blocchi vengono affittati in blocco ai fornitori di proxy, alcuni sono noti e valutati di conseguenza. La qualità varia enormemente da fornitore a fornitore, molto più che per gli altri tipi.
Residenziali
Traffico instradato attraverso dispositivi consumer reali — router di casa, portatili, telefoni — appartenenti a persone che hanno aderito alla rete peer di un fornitore, di solito tramite un SDK incluso in un'app gratuita. L'IP è davvero un indirizzo domestico su un ASN consumer vero.
Ideali per: attività che richiedono ampiezza geografica, o bersagli aggressivi sui blocchi di intervalli ISP. I compromessi sono reali: la latenza è più alta e variabile, la banda dipende dall'uplink di qualcun altro e l'indirizzo può sparire quando quella persona chiude il portatile.
Mobili
IP di operatori da connessioni 4G/5G reali. La reputazione più forte dei quattro, per un motivo strutturale: gli operatori mobili mettono migliaia di abbonati dietro un solo indirizzo tramite CGNAT. Bloccare un IP mobile significa bloccare un quartiere, quindi le piattaforme sono estremamente riluttanti a farlo, e l'uso condiviso è previsto invece che sospetto.
Ideali per: i bersagli più difficili. Il costo è il più alto dei quattro e l'indirizzo ruota quando decide l'operatore, non quando decidi tu.
A confronto
| Type | L'ASN risulta come | Indirizzo | Latenza tipica | Costo relativo |
|---|---|---|---|---|
| Datacenter | Hosting | Statico | 10–40 ms | Il più basso |
| ISP | ISP consumer | Statico | 20–60 ms | Basso–medio |
| Residenziale | ISP consumer | A rotazione o sticky | 80–400 ms | Medio–alto |
| Mobile | Operatore mobile | Controllato dall'operatore | 60–300 ms | Il più alto |
I valori di latenza sono indicativi, non promesse: dipendono molto più dalla distanza fra te, il punto di uscita e il bersaglio che dalla categoria.
La rotazione è quasi sempre la scelta sbagliata di default
I fornitori vendono la rotazione come una funzione, e per lo scraping lo è davvero: un indirizzo nuovo a ogni richiesta distribuisce il carico e aggira i limiti di frequenza.
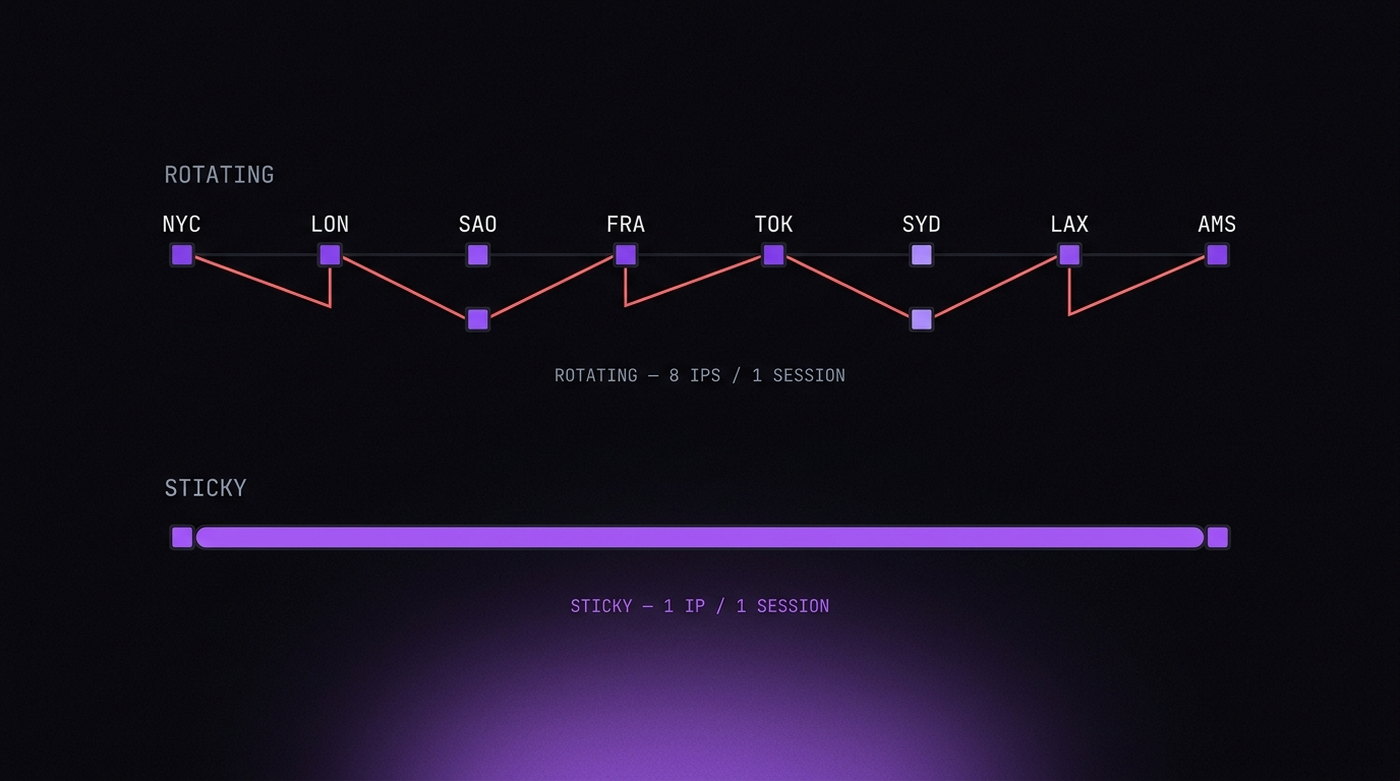
Per il lavoro su account è quasi la cosa peggiore che puoi fare. Pensa a che aspetto ha un account il cui IP cambia ogni pochi minuti. Una persona che fa login dall'Ohio, carica una pagina dal Texas e pubblica dall'Oregon in dieci minuti non ha viaggiato: ha fatto scattare una regola sul viaggio impossibile. Cookie di sessione emessi per un indirizzo e presentati da un altro sono lo schema da manuale di un dirottamento, e le piattaforme li trattano di conseguenza.
Un account vero ha un aspetto noioso: lo stesso indirizzo per settimane, che cambia ogni tanto quando l'ISP rinnova il lease o la persona va al bar. È quello che le sessioni sticky servono a emulare — quasi tutti i fornitori residenziali ti lasciano tenere un punto di uscita per 10, 30 o 60 minuti, e alcuni per giorni.
La regola generale da interiorizzare: un'identità, un indirizzo, per quanto a lungo riesci a tenerlo. Ruota fra identità diverse, non all'interno di una sola.
Il proxy deve corrispondere al browser
Un indirizzo pulito non serve a niente se il browser dietro racconta una storia diversa. Tre abbinamenti da verificare ogni volta, gli stessi trattati nell'articolo sulla coerenza:
- Fuso orario. Un'uscita tedesca con
America/New_Yorkè un'incoerenza che non costa nulla da rilevare. - Lingua. Un IP residenziale giapponese che invia
Accept-Language: pt-BRè possibile ma insolito, e l'insolito è ciò che viene campionato per la revisione. - WebRTC. Quello che perde senza dirtelo. Le richieste STUN possono uscire via UDP aggirando del tutto il proxy, consegnando al sito il tuo indirizzo reale mentre ogni altro segnale dice il contrario. Testalo esplicitamente — dettagli nell'articolo su WebRTC.
C'è anche una considerazione a livello di rete che quasi tutte le guide omettono: un proxy che termina il TLS riscrive il tuo handshake, e il sito vede il fingerprint del proxy invece di quello di Chrome. I tunnel SOCKS5 e HTTP CONNECT non lo fanno; i proxy MITM sì. Vedi fingerprinting TLS e HTTP/2 per capire perché conta.
Controllare un indirizzo prima di fidarsene
Cinque minuti di controlli battono un account bannato. Nell'ordine:
- ASN e tipo.
ipinfo.io/<ip>/jsonrestituisce l'ASN, l'organizzazione e un campo tipo. Se dice hosting e ti hanno venduto residenziale, fermati lì. - Reputazione. Scamalytics, IPQualityScore e simili restituiscono un punteggio di frode. Punteggi alti significano che l'indirizzo è stato abusato di recente, qualunque sia la sua categoria.
- Blacklist. Controlla le DNSBL se l'account coinvolge in qualche modo l'email.
- Concordanza della geolocalizzazione. Database diversi non concordano; MaxMind, IP2Location e ipinfo dovrebbero almeno concordare sul paese. Le piattaforme ne usano diversi.
- Il bersaglio vero. Niente sostituisce il caricare il sito che ti interessa e vedere se ti arriva una sfida.
Un ultimo consiglio che salverà più account di tutti quelli sopra: prova prima con un'identità usa e getta. I fornitori ruotano i loro pool, e una sottorete pulita il mese scorso può non esserlo oggi. Brucia un profilo che non ti dispiace perdere prima di mettere uno prezioso dietro un indirizzo nuovo.