
Un solo número decide casi todo
Toda dirección IP de internet pertenece a un sistema autónomo, identificado por un ASN. El ASN dice quién opera el bloque. AS16509 es Amazon. AS14061 es DigitalOcean. AS7922 es Comcast. AS22394 es Verizon Wireless.
Los proveedores antifraude mantienen clasificaciones de todos los ASN en uso, actualizadas de continuo, etiquetando cada uno como centro de datos, ISP empresarial, ISP doméstico, operador móvil, VPN u hosting. Esa clasificación se aplica antes de que tu petición llegue a ninguna aplicación, y pesa más que casi cualquier señal del lado del navegador.
Lo que significa que la diferencia entre tipos de proxy no va realmente de tecnología. Los cuatro mueven tus paquetes igual. La diferencia está en lo que el ASN dice de la dirección y, en segundo lugar, en cuánta gente la ha usado hace poco.
Los cuatro tipos
Centro de datos
Direcciones de proveedores de hosting — AWS, OVH, Hetzner, DigitalOcean. Rápidas, baratas, abundantes y reconocibles al instante. El ASN dice «servidor», y ningún usuario corriente navega por Instagram desde una dirección de AWS.
Útiles de verdad para: scraping sin autenticación de sitios a los que les da igual, llamadas a APIs, pruebas internas, generación de carga, cualquier cosa donde no estés fingiendo ser un hogar. Mala elección para cualquier trabajo con cuentas.
ISP (residencial estático)
El híbrido, y el peor entendido de los cuatro. El bloque de IPs está registrado a un ISP doméstico, así que las consultas de ASN devuelven Comcast o Cox — pero la dirección vive en un servidor de un centro de datos. Obtienes reputación residencial con velocidad de centro de datos y, lo decisivo, una dirección estática que conservas.
Ideal para: cuentas con sesión iniciada de larga vida. La permanencia es la clave. Una cuenta que entra desde la misma dirección durante seis meses parece una persona con conexión de casa.
Matiz honesto: como estos bloques se alquilan al por mayor a proveedores de proxies, algunos son conocidos y están puntuados en consecuencia. La calidad varía enormemente entre proveedores, mucho más que en los otros tipos.
Residencial
Tráfico enrutado por dispositivos domésticos reales — routers, portátiles, teléfonos — de gente que se unió a la red de pares de un proveedor, normalmente vía un SDK incrustado en una app gratuita. La IP es de verdad una dirección de hogar en un ASN doméstico real.
Ideal para: tareas que necesitan amplitud geográfica, o objetivos agresivos con el bloqueo de rangos de ISP. Las contrapartidas son reales: la latencia es más alta y variable, el ancho de banda depende del enlace de otra persona y la dirección puede desaparecer cuando esa persona cierra el portátil.
Móvil
IPs de operador desde conexiones 4G/5G reales. La mejor reputación de las cuatro, por un motivo estructural: los operadores móviles ponen a miles de abonados detrás de una sola dirección mediante CGNAT. Bloquear una IP móvil significa bloquear un barrio, así que las plataformas son muy reacias a hacerlo, y el uso compartido se da por supuesto en lugar de resultar sospechoso.
Ideal para: los objetivos más duros. El coste es el más alto de los cuatro y la dirección rota cuando lo decide el operador, no cuando lo decides tú.
Uno al lado del otro
| Type | El ASN se lee como | Dirección | Latencia típica | Coste relativo |
|---|---|---|---|---|
| Centro de datos | Hosting | Estática | 10–40 ms | El más bajo |
| ISP | ISP doméstico | Estática | 20–60 ms | Bajo–medio |
| Residencial | ISP doméstico | Rotativa o pegajosa | 80–400 ms | Medio–alto |
| Móvil | Operador móvil | Lo controla el operador | 60–300 ms | El más alto |
Las cifras de latencia son orientativas, no promesas: dependen mucho más de la distancia entre tú, el punto de salida y el objetivo que de la categoría.
La rotación suele ser la opción por defecto equivocada
Los proveedores venden la rotación como una virtud, y para scraping lo es de verdad: una dirección nueva por petición reparte carga y esquiva límites de frecuencia.
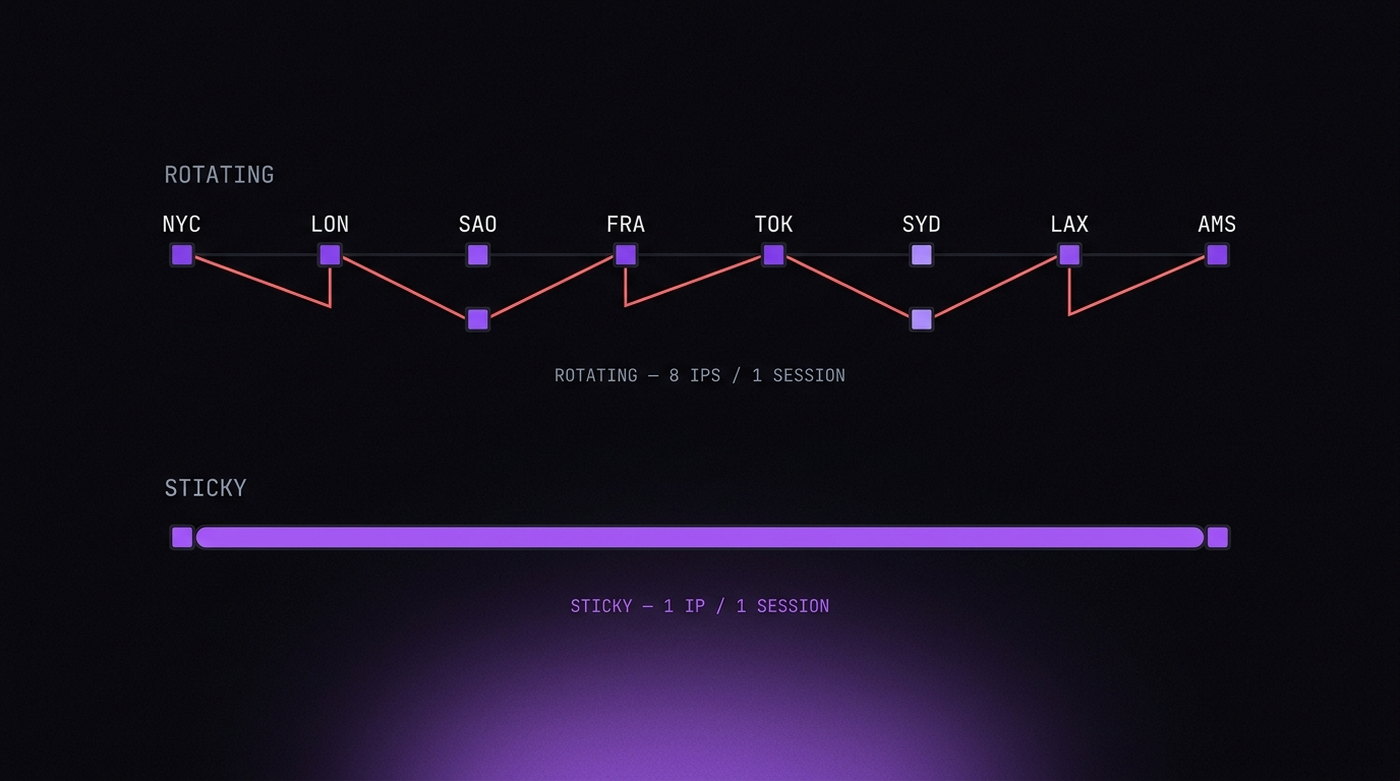
Para el trabajo con cuentas es casi lo peor que puedes hacer. Piensa en qué aspecto tiene una cuenta cuya IP cambia cada pocos minutos. Alguien que entra desde Ohio, carga una página desde Texas y publica desde Oregón en diez minutos no ha viajado: ha disparado una regla de viaje imposible. Cookies de sesión emitidas para una dirección y presentadas desde otra son el patrón de manual de un secuestro, y las plataformas las tratan como tal.
Una cuenta real tiene un aspecto aburrido: la misma dirección durante semanas, cambiando de vez en cuando cuando el ISP renueva el alquiler o la persona se va a una cafetería. Eso es lo que las sesiones pegajosas existen para imitar: casi todos los proveedores residenciales te dejan retener una salida 10, 30 o 60 minutos, y algunos durante días.
La regla general que conviene interiorizar: una identidad, una dirección, tanto tiempo como puedas conservarla. Rota entre identidades, no dentro de una.
El proxy tiene que cuadrar con el navegador
Una dirección limpia no sirve si el navegador que hay detrás cuenta otra historia. Tres parejas que verificar siempre, las mismas que trata el artículo sobre coherencia:
- Zona horaria. Una salida alemana con
America/New_Yorkes un desajuste que no cuesta nada detectar. - Idioma. Una IP residencial japonesa que envía
Accept-Language: pt-BRes posible pero raro, y lo raro es lo que se selecciona para revisión. - WebRTC. El que se filtra sin avisarte. Las peticiones STUN pueden salir por UDP y saltarse el proxy por completo, entregando al sitio tu dirección real mientras el resto de señales dicen otra cosa. Compruébalo explícitamente — detalles en el artículo sobre WebRTC.
Hay además una consideración de red que casi ninguna guía menciona: un proxy que termina TLS reescribe tu handshake, y el sitio ve el fingerprint del proxy en lugar del de Chrome. Los túneles SOCKS5 y HTTP CONNECT no hacen eso; los proxies MITM sí. Mira fingerprinting de TLS y HTTP/2 para entender por qué importa.
Comprobar una dirección antes de fiarte
Cinco minutos de comprobación valen más que una cuenta bloqueada. Por orden:
- ASN y tipo.
ipinfo.io/<ip>/jsondevuelve el ASN, la organización y un campo de tipo. Si dice hosting y te vendieron residencial, para ahí. - Reputación. Scamalytics, IPQualityScore y similares devuelven una puntuación de fraude. Puntuaciones altas significan que la dirección se ha usado para abusos hace poco, sea cual sea su categoría.
- Listas negras. Comprueba DNSBLs si la cuenta implica correo de alguna forma.
- Concordancia de geolocalización. Las bases de datos no se ponen de acuerdo; MaxMind, IP2Location e ipinfo deberían coincidir al menos en el país. Las plataformas usan varias.
- El objetivo real. Nada sustituye a cargar el sitio que te importa y ver si te salta un desafío.
Un último consejo que salvará más cuentas que todo lo anterior: prueba primero con una identidad desechable. Los proveedores rotan sus bolsas, y una subred que estaba limpia el mes pasado puede no estarlo hoy. Quema un perfil que no te importe perder antes de poner uno valioso detrás de una dirección nueva.